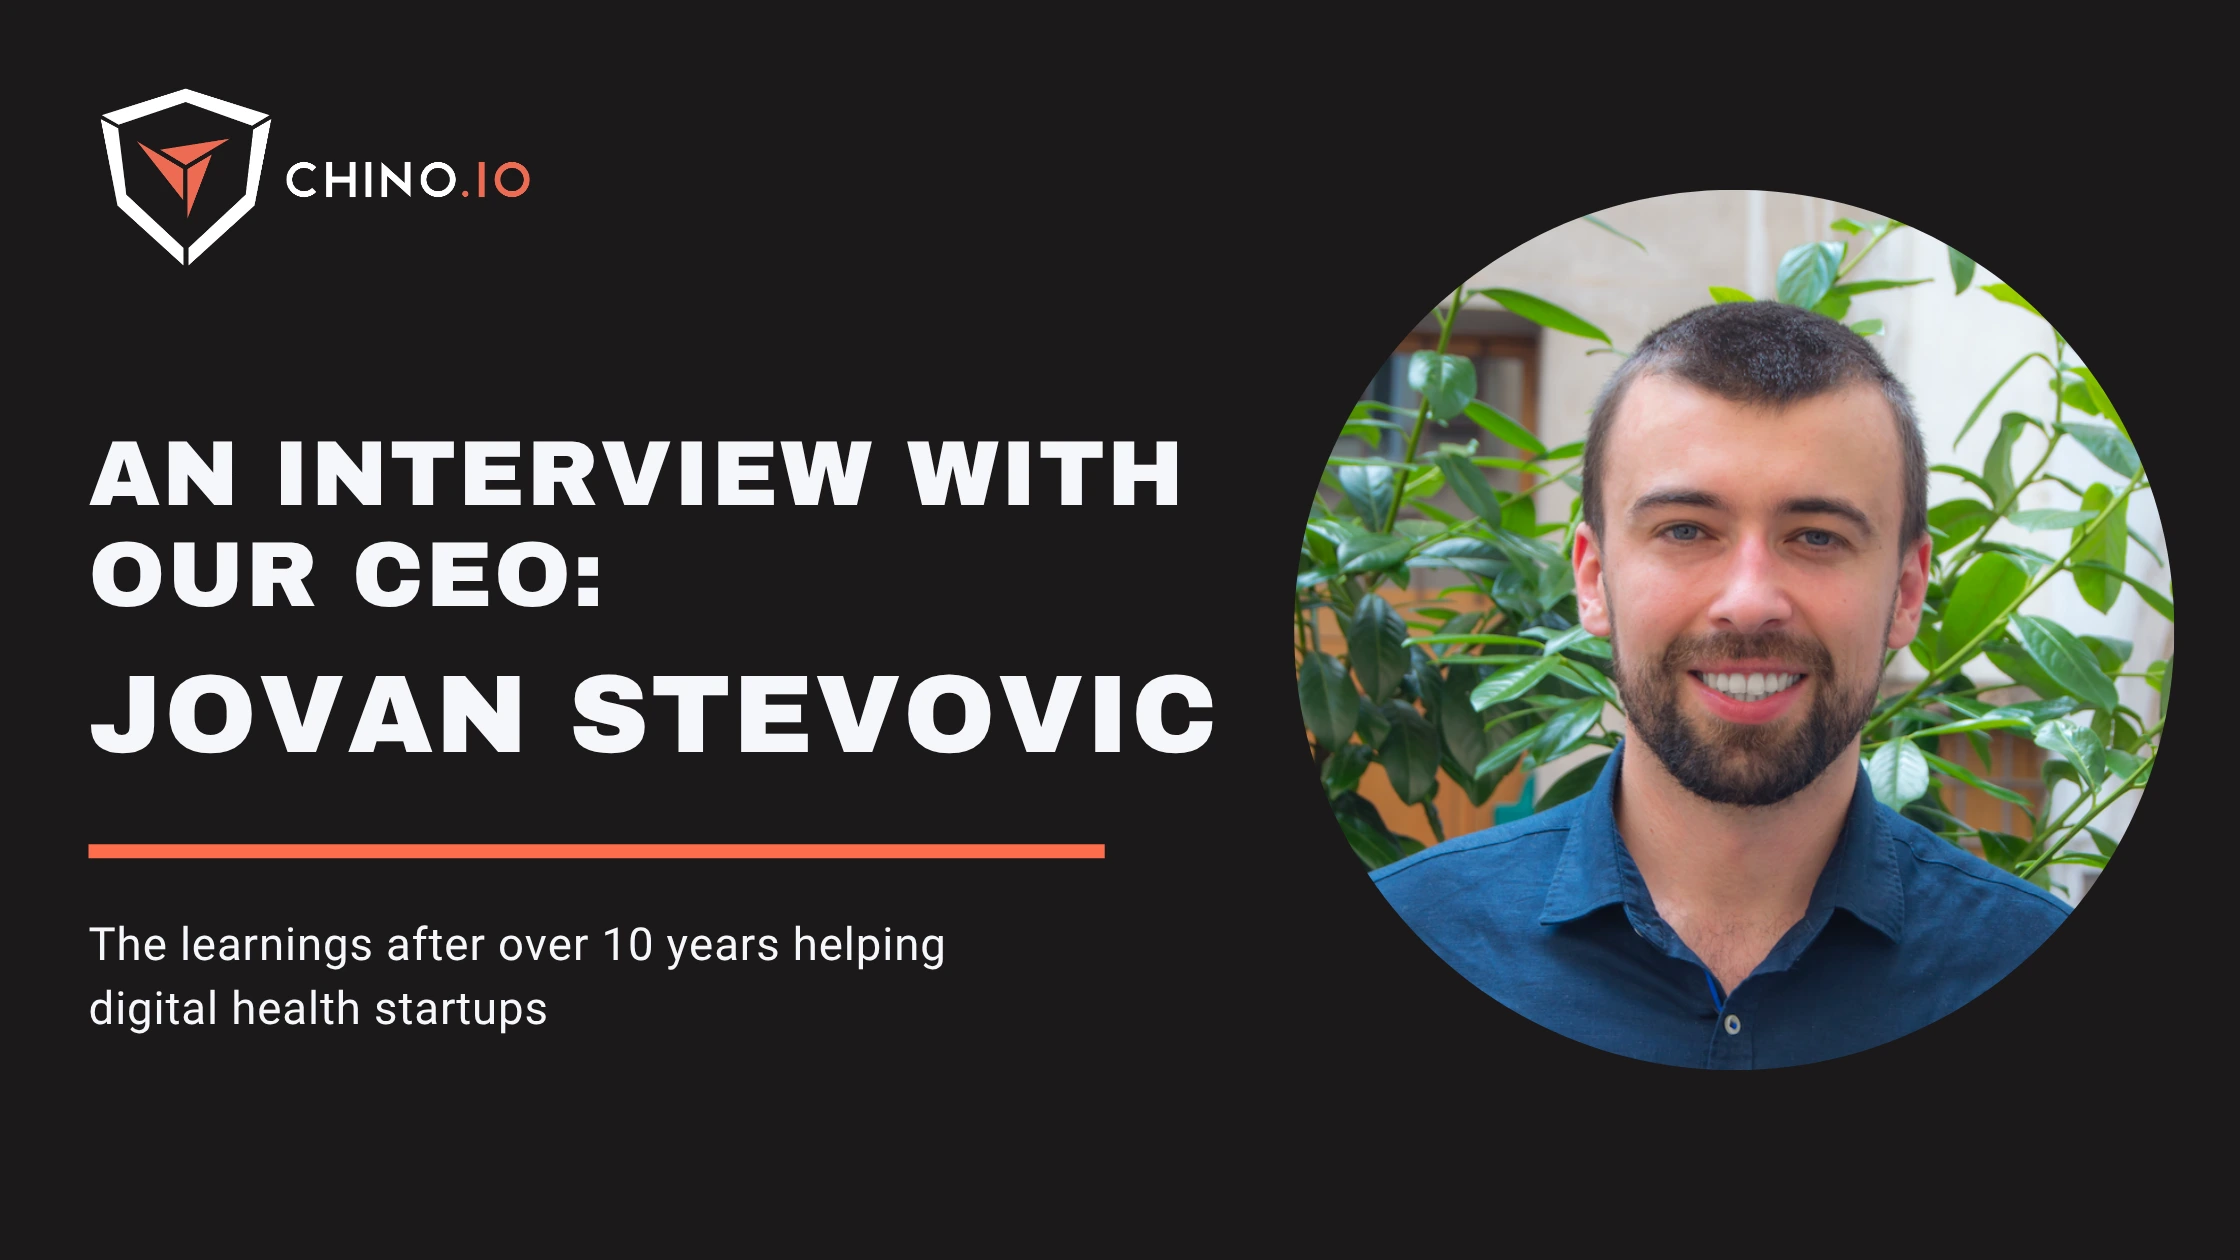
Abbiamo intervistato il nostro CEO, Jovan Stevovic, chiedendogli di condividere ciò che ha imparato in oltre 10 anni di supporto alle startup nel settore della salute digitale.
Quali sono le tre principali sfide per le startup in materia di protezione dei dati?
“Beh, la prima sfida è capire quali siano le normative applicabili, qual è la tabella di marcia e quali sono le vere sfide che attendono la startup. Ogni sottosettore o strategia di business presenta difficoltà diverse.”
“Ad esempio, paesi diversi hanno normative e standard diversi. Il percorso di una startup che parte dall'Italia o dalla Germania per poi espandersi nel Regno Unito o negli Stati Uniti sarà molto più complesso rispetto a quello di chi si concentra su una semplice soluzione B2B in un unico paese europeo.”
Quindi, la prima sfida per le startup è comprendere la tabella di marcia e ciò che le attende.
“La seconda sfida, che solitamente è la più grande per le startup, consiste nel risolvere i problemi al momento giusto, ovvero prima di firmare i primi contratti. La protezione dei dati è necessaria per dimostrare affidabilità ai propri clienti, che la richiederanno esplicitamente.”
È necessario capire con chi collaborare per affrontare i primi passi nella protezione dei dati e riuscire a chiudere il primo contratto.
“Bisogna capire con chi lavorare, come approcciarsi alla questione e risolvere i primi passi nella protezione dei dati per poter vendere il primo contratto. Di solito, questo significa trovare le risorse, sia finanziarie che operative, per superare queste sfide iniziali e poter vendere. È il classico dilemma dell'uovo e della gallina per le startup nella fase iniziale.”
“E la terza sfida per le startup è anche, in un certo senso, il primo passo che dovrebbero compiere: cercare di utilizzare la protezione dei dati e le tematiche normative in generale come un vantaggio competitivo o come una guida strategica per l'azienda.”
In alcuni paesi è molto più semplice ottenere i dati di cui si può aver bisogno.
“Ad esempio, è molto più facile ottenere dati pseudonimizzati o anonimizzati di un certo tipo in alcuni paesi rispetto ad altri; ciò non dipende necessariamente solo dal quadro normativo sulla protezione dei dati, ma anche dalla struttura del sistema sanitario, dai dati strutturati disponibili e dalle normative specifiche per accedere a tali dati.”
“Potrebbe essere molto più semplice farlo nel Regno Unito, negli Stati Uniti o forse anche in Italia rispetto ad altri paesi. Dato che operiamo nel settore della salute digitale, solitamente abbiamo bisogno di dati per costruire e addestrare i prodotti, gli algoritmi, l'IA, e ci servono dati specifici per l'addestramento dell'IA e così via.”
“Pertanto, è necessario considerare la protezione dei dati, i quadri normativi e l'organizzazione del sistema sanitario del paese specifico, utilizzandoli per definire al meglio la strategia di prodotto e aziendale.”
Qual è la parte più difficile nel diventare conformi al GDPR?
“Beh, ci sono diversi aspetti complessi. Alcuni dipendono molto dal tipo di attività che si svolge.”
“Nel B2B, quando si vendono servizi agli ospedali, la parte più difficile è creare la documentazione necessaria per convincere i clienti della propria conformità e affidabilità, imparare il gergo tecnico ed essere in grado di presentare e vendere la propria conformità durante il processo di vendita del prodotto.”
“Nel settore B2C, B2B2C o dove c'è un contatto diretto con gli utenti finali, forse la parte più difficile è introdurre consensi e richieste che potrebbero limitare il prodotto, le registrazioni o l'accettazione della condivisione dei dati necessari per il funzionamento del servizio.”
“Quindi, nell'ambito B2C che coinvolge utenti finali, la sfida maggiore può essere ottimizzare l'applicazione o il servizio in modo da ottenere la maggior quantità possibile di dati per addestrare gli algoritmi o monetizzare le informazioni, se questo è il proprio modello di business.”
Nel complesso, il GDPR non è poi così complicato. È piuttosto standardizzato.
“Una sfida consiste nel combinare competenze legali e tecniche, valutando l'applicazione sotto entrambi i profili e assicurandosi di avere la documentazione completa per il settore B2B, i percorsi di rimborso e così via. Ma, in generale, tutto dipende dal modello di business, dai clienti target e da ciò che è necessario fare per raggiungere un livello di conformità adeguato.”
“Un'altra sfida del GDPR è capire quale sia il livello di conformità sufficiente da raggiungere. Non è lo stesso per le aziende B2C e B2B.”
“Per il B2B è necessario fare molto di più rispetto al B2C, specialmente all'inizio e con i primi clienti.”
È possibile acquisire i primi clienti nel settore B2C anche senza una piena conformità al GDPR.
“Molte startup lo fanno, è così che funziona.”
Quanto costa la conformità al GDPR e qual è la parte più costosa?
“La conformità al GDPR è diventata molto conveniente nel tempo. Inizialmente, tra il 2018 e il 2020, poteva costare dai 10.000 ai 15.000 euro. Oggi parliamo di poche centinaia di euro al mese, se inclusa nel servizio di Data Protection Officer di cui ogni azienda di salute digitale potrebbe aver bisogno.”
Quindi, si tratta davvero di poche centinaia di euro in abbonamenti o costi.
“La parte più costosa è solitamente l'inizio, quando bisogna implementare una serie di policy, documenti, effettuare valutazioni e così via. Ma, ancora una volta, con i nuovi fornitori di servizi come noi, è diventato un abbonamento che assorbe i costi iniziali, riducendo l'impatto economico.”
“Direi che la parte più costosa è il lavoro stesso, ovvero dedicare tempo all'inizio per svolgere le attività necessarie; quindi, è il tuo lavoro a essere la voce di costo maggiore.”
Scegli il fornitore che riduce il tuo carico di lavoro e ti semplifica la vita fin dall'inizio.
“La parte più costosa in seguito è la crescita e l'ottimizzazione della conformità in base allo sviluppo dell'azienda, alle diverse fasi e alle esigenze future.”
Qual è la minaccia alla sicurezza più grande per le startup di salute digitale?
“I piccoli errori. Errori come l'utilizzo di strumenti non idonei o l'implementazione di trasferimenti di dati tramite determinati software prima di aver richiesto il consenso.”
“Non si tratta propriamente di una minaccia alla sicurezza, quanto piuttosto di una questione di conformità; tuttavia, negli ultimi 10 anni, questo tipo di errori si è rivelato più rischioso per le startup rispetto ai classici attacchi informatici o alle violazioni dei dati.”
“Spesso le startup di digital health non gestiscono milioni di utenti, ma poche centinaia, migliaia o al massimo qualche centinaio di migliaia. Il volume di dati solitamente non è enorme e la portata non è così vasta.”
“Naturalmente, i rischi per la sicurezza aumentano, come in qualsiasi altra attività, man mano che la startup cresce e diventa una scale-up.”
Nei primi anni, le minacce alla sicurezza più grandi sono quei piccoli errori che finiscono sui giornali
“Tuttavia, nei primi anni, le minacce maggiori alla sicurezza o alla conformità sono quei piccoli errori che possono farti finire sui giornali, portarti alla cancellazione di importanti contratti con le assicurazioni o causare class action, come accaduto ad alcune startup Femtech che, a distanza di anni, devono ancora affrontare le conseguenze di errori minori commessi all'inizio. Questo è il rischio principale per le startup di digital health in generale.”
Quando una startup dovrebbe ottenere la certificazione ISO 27001 e quanto costa?
“La ISO 27001 è una certificazione che serve a dimostrare affidabilità. Raramente è obbligatoria; lo è solo in alcuni quadri di rimborso o in determinati bandi nazionali.”
“Quando è davvero necessaria, nella maggior parte dei casi serve a dimostrare fiducia ai propri clienti B2B, provando che ci si è impegnati concretamente sul fronte della sicurezza, non solo per quanto riguarda il GDPR, ma per la sicurezza aziendale nel suo complesso.”
Quindi, quando dovresti ottenere la [ISO27001?}. Nel momento in cui hai davvero bisogno di dimostrare questa affidabilità.
“Forse nel settore B2B puoi acquisire il primo cliente senza la ISO 27001, ma per il secondo, il terzo o il quarto, la consiglio vivamente.”
“Anche per quanto riguarda i costi e l'impegno, è diventata una certificazione molto accessibile ed economica. Esistono soluzioni come quella che abbiamo sviluppato, che strutturano la creazione della documentazione ISMS per la ISO 27001 e riducono drasticamente il carico di lavoro, sia per te che per i consulenti, abbattendo i costi complessivi. È diventata davvero conveniente: con poche migliaia di euro puoi ottenere la certificazione ISO 27001.”
Poche migliaia di euro e ottieni la certificazione ISO 27001.
“È diventata una delle certificazioni più semplici da ottenere grazie alla sua standardizzazione e alla presenza di molti consulenti, fornitori di soluzioni e tecnologie dedicate, come nel nostro caso presso Chino.io, dove abbiamo investito molto per semplificare questo processo, riducendo costi e sforzi per la ISO 27001, pur garantendo l'implementazione di tutto ciò che è realmente necessario, inclusi tutti i requisiti e gli aspetti di conformità richiesti.”
Streamline Your Compliance With Chino.io Today
Discover our
Templates
Read our Latest Industry Insights
Discover insights from our expert writers.