Le startup di salute digitale che operano a livello globale si trovano di fronte a un doppio panorama normativo dominato da due quadri principali: l'Health Insurance Portability and Accountability Act (HIPAA) negli Stati Uniti e il Regolamento generale sulla protezione dei dati (GDPR) nell'Unione Europea. Mentre l'HIPAA impone un regolamento di sicurezza prescrittivo e limitato per le informazioni sanitarie protette, il GDPR stabilisce principi generali di privacy fin dalla progettazione per tutti i dati personali.
Far crescere una startup di salute digitale negli Stati Uniti e nell'UE richiede la padronanza di entrambi i sistemi, preparandosi al contempo a standard emergenti come lo Spazio europeo dei dati sanitari (EHDS) e alle leggi statali statunitensi sui dati sanitari.
Differenze principali: HIPAA e GDPR a confronto
Comprendere le differenze strutturali tra le leggi sulla privacy statunitensi ed europee è essenziale per allineare l'architettura tecnica, i quadri giuridici e le roadmap di prodotto.
Requisiti tecnici e legali ai sensi dell'HIPAA
La conformità HIPAA si basa sull'istituzione di rigorose misure di salvaguardia amministrative, fisiche e tecniche per proteggere l'ePHI all'interno dell'infrastruttura software.
- Accordi di Associazione Commerciale (BAA):I fornitori di servizi di salute digitale devono sottoscrivere BAA legalmente vincolanti con qualsiasi provider di hosting cloud, piattaforma di analisi o sub-responsabile del trattamento che interagisca con i PHI.
- Misure di salvaguardia tecniche:Controlli di accesso, autorizzazioni basate sui ruoli, crittografia end-to-end (AES-256 a riposo, TLS 1.3 in transito), controlli di audit e autenticazione a più fattori (MFA) sono requisiti imprescindibili.
- Misure di salvaguardia amministrative:Processi formali di gestione della sicurezza, nomina di responsabili della sicurezza, valutazioni periodiche delle vulnerabilità e formazione obbligatoria per i dipendenti.
- Rischi di sanzioni:La non conformità involontaria o la mancata esecuzione di regolari valutazioni del rischio comportano pesanti sanzioni pecuniarie imposte dall'Office for Civil Rights (OCR) dell'HHS.
Principi legali e mandati ai sensi del GDPR
Il GDPR classifica i dati sanitari come "categorie particolari di dati personali" ai sensi dell'Articolo 9, vietandone il trattamento a meno che non siano soddisfatte specifiche esenzioni legali e condizioni di consenso esplicito dell'utente.
- Base giuridica per il trattamento:Le startup devono stabilire un fondamento giuridico esplicito (ad esempio, il consenso esplicito dell'utente ai sensi dell'Articolo 9(2)(a) o necessità di salute pubblica) prima di raccogliere parametri sanitari.
- Valutazioni di impatto sulla protezione dei dati (DPIA):Valutazioni documentate obbligatorie che dettagliano la necessità, la proporzionalità e le strategie di mitigazione del rischio per tutto il trattamento dei dati sanitari.
- Architettura dei diritti dell'interessato:L'infrastruttura del prodotto deve supportare programmaticamente le richieste degli utenti per l'esportazione dei dati (portabilità), la limitazione del trattamento e la cancellazione completa dei dati ("Diritto all'oblio").
- Localizzazione dei dati e trasferimenti transfrontalieri:L'archiviazione dei dati dei pazienti dell'UE su infrastrutture server estere richiede meccanismi di trasferimento convalidati come ilData Privacy Framework UE-U.S.o leClausole Contrattuali Standard (SCC).
Consiglio utile:Presenta la privacy dei dati come una funzionalità del prodotto piuttosto che come un ostacolo legale. Le aziende di salute digitale che pubblicano un'architettura di conformità trasparente ottengono una maggiore fiducia da parte delle imprese e sperimentano cicli di approvvigionamento più rapidi nei mercati sanitari B2B.
Roadmap di conformità in 5 passaggi per le PMI della salute digitale
Mantenere la conformità durante la crescita richiede un approccio ingegneristico proattivo e sistematico.
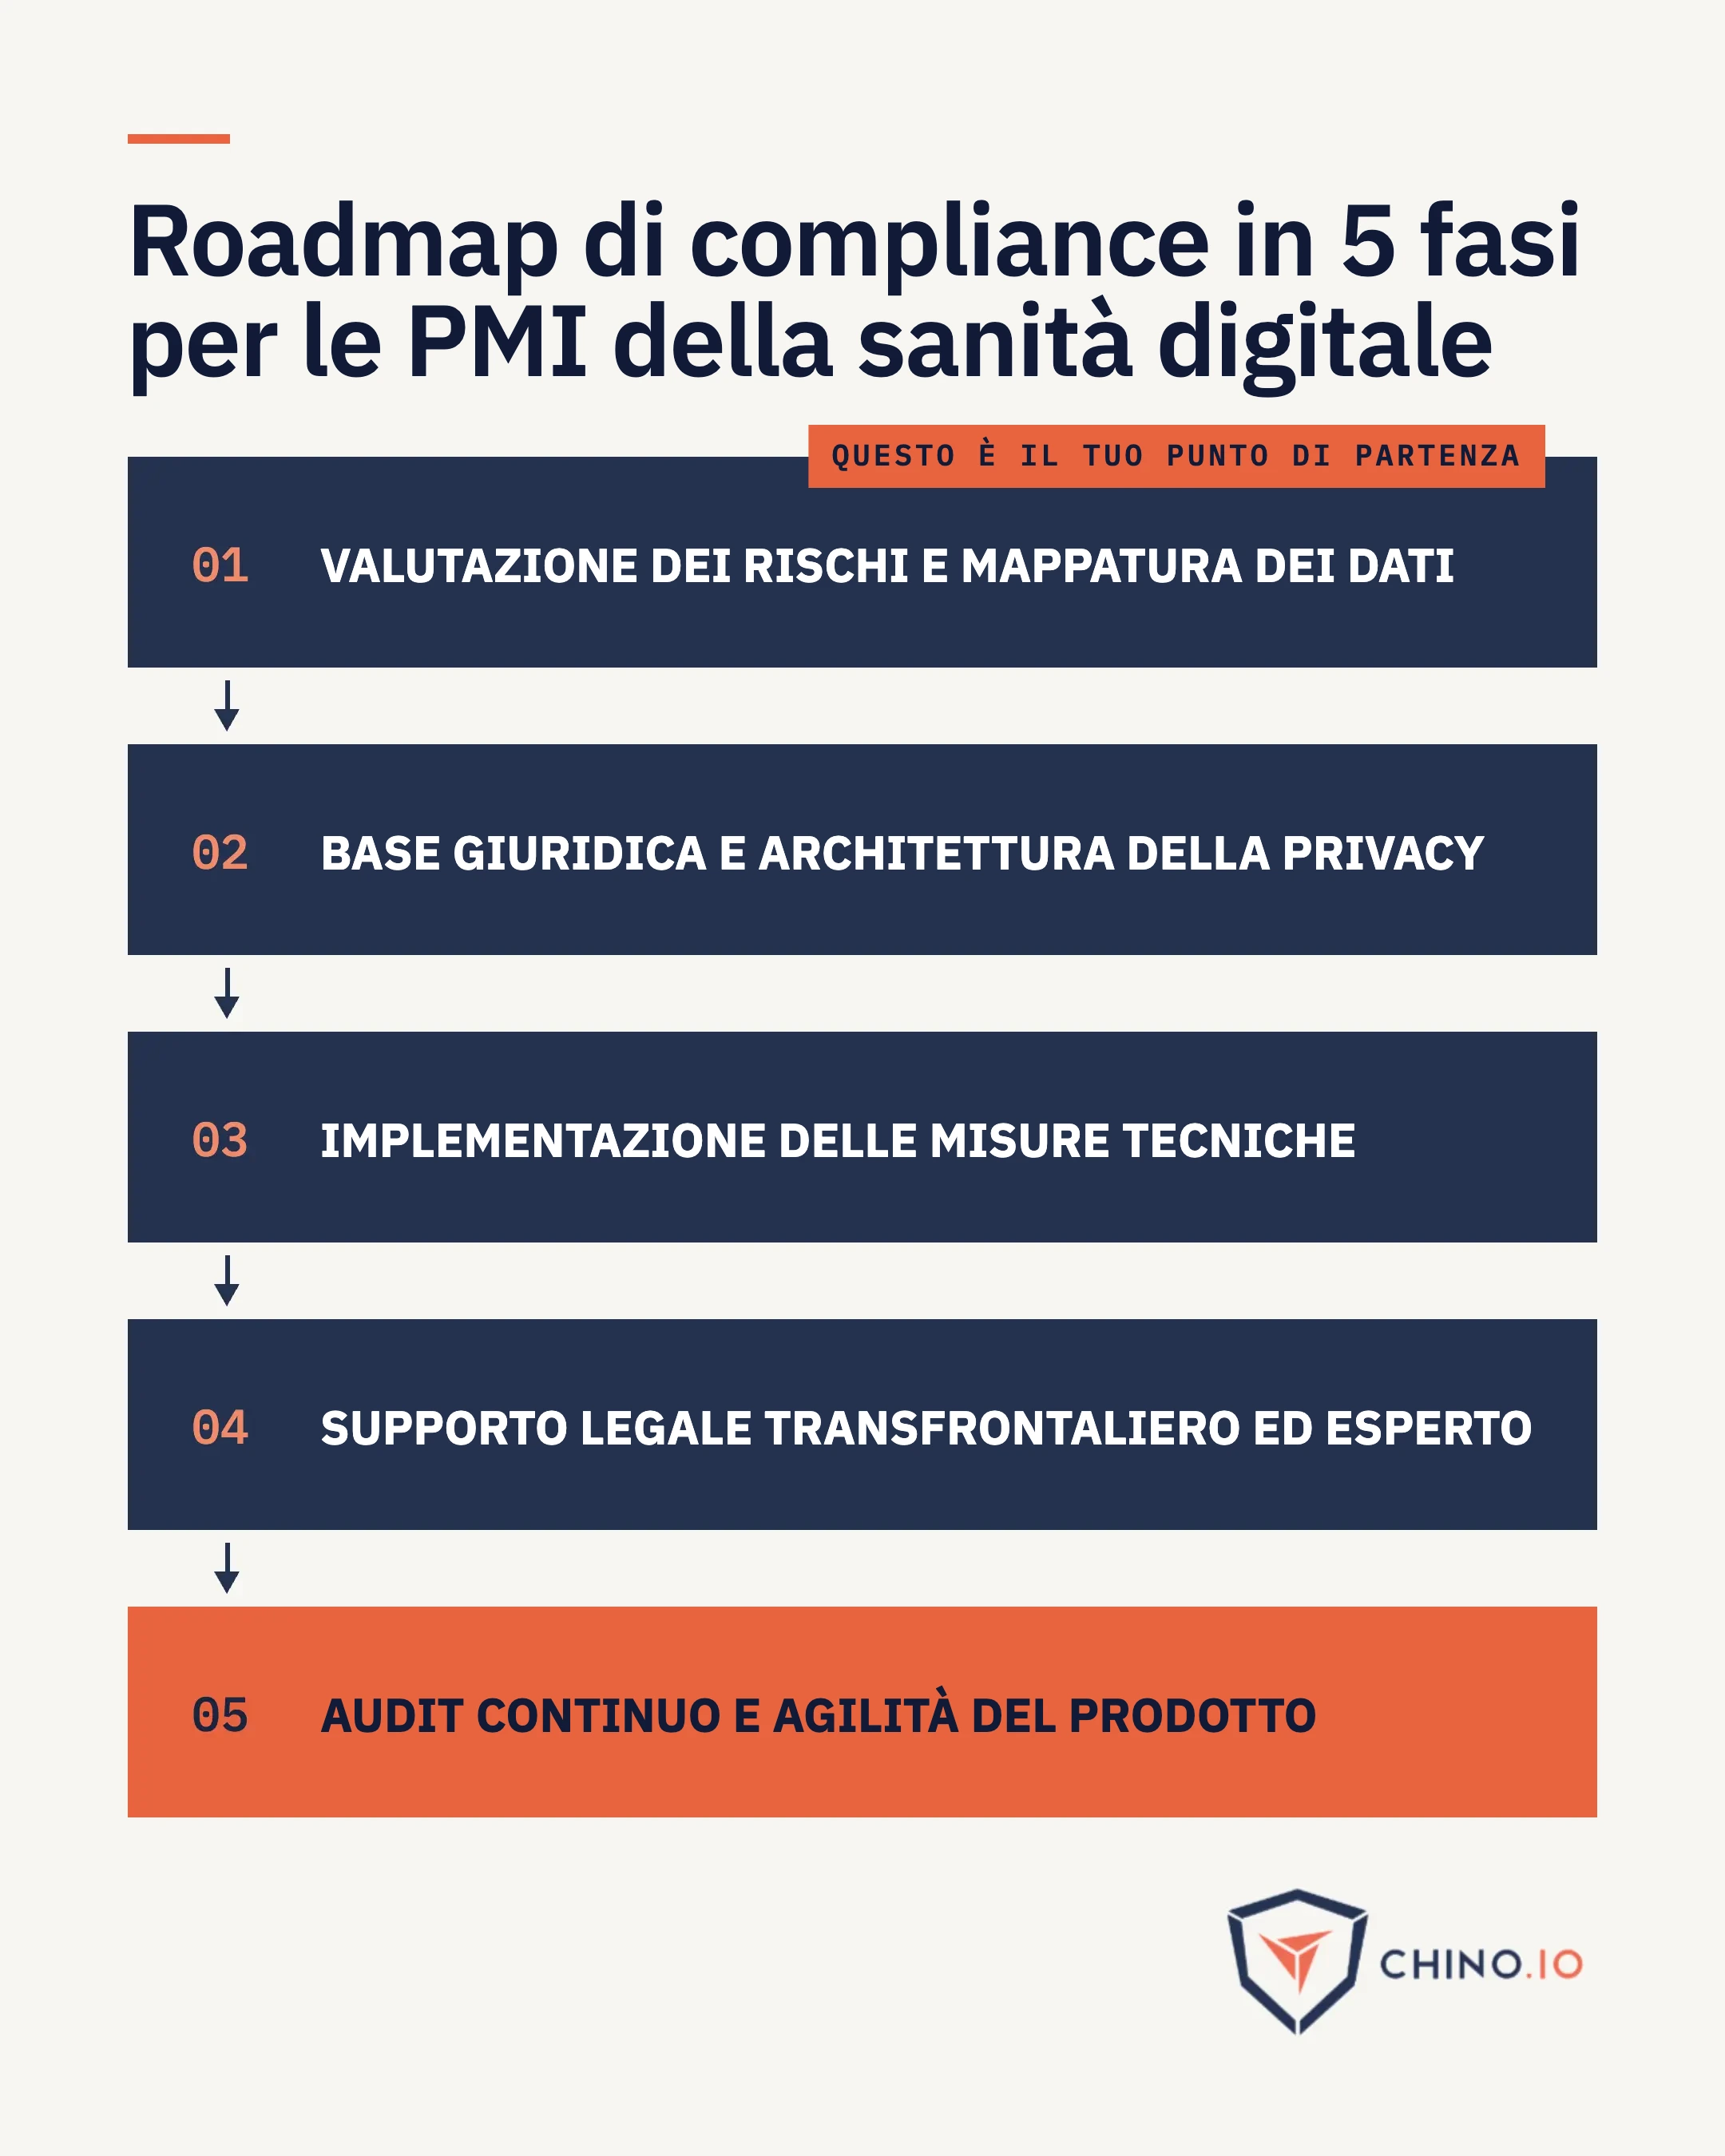
1. Esegui la mappatura dei dati e le valutazioni dei rischi
Effettua la mappatura del flusso di dati per tracciare ogni punto in cui i dati vengono acquisiti, elaborati e archiviati.
- HIPAA: Esegui una valutazione dei rischi per la sicurezza (SRA) per individuare le vulnerabilità nelle pipeline di ePHI.
- GDPR: Conduci una valutazione di impatto sulla protezione dei dati (DPIA) e documenta i protocolli di anonimizzazione e pseudonimizzazione dei dati.
2. Stabilisci meccanismi di consenso legale chiari
Crea flussi di onboarding utente solidi con opt-in espliciti, termini trasparenti e informative sulla privacy inequivocabili. Mantieni registri di consenso granulari per soddisfare gli standard di audit dell'Articolo 7 del GDPR.
3. Implementa misure di sicurezza tecniche unificate
Implementa architetture di sicurezza che affrontino entrambi i framework simultaneamente:
- Applica una crittografia solida dei dati a riposo e in transito.
- Limita l'accesso tramite rigorosi controlli di accesso basati sui ruoli (RBAC) e principi di privilegio minimo.
- Mantieni log di audit immutabili che traccino ogni richiesta di lettura, scrittura ed eliminazione.
4. Nomina gli esperti richiesti (DPO, responsabile della privacy e rappresentante UE)
È necessario nominare una figura idonea che assista nelle questioni relative alla privacy. Nell'UE si tratta di un Responsabile della protezione dei dati (DPO), mentre ai sensi dell'HIPAA è un Responsabile della privacy. I DPO devono essere indipendenti, mentre i responsabili della privacy possono essere interni o esterni. Se sei un'azienda statunitense che intende lanciarsi in Europa, potresti dover nominare un rappresentante UE.
5. Stabilisci un audit di conformità continuo
Le normative, i servizi cloud e le basi di codice sono in costante evoluzione. Pianifica revisioni trimestrali della conformità, scansioni automatizzate delle dipendenze del codice e regolari test di penetrazione per mantenere una costante prontezza all'audit.
Tendenze future nella regolamentazione dei dati sanitari
Il contesto normativo relativo ai dati sanitari continua a espandersi oltre i tradizionali ambiti clinici.
- Espansione dei dati sanitari negli Stati Uniti: Le agenzie federali come la FTC esercitano una rigorosa supervisione sulle app sanitarie per i consumatori tramite la Health Breach Notification Rule. Le leggi statali sulla privacy, come il My Health My Data Actdello stato di Washington, estendono gli obblighi di tutela della privacy sanitaria anche alle entità non coperte che raccolgono parametri sanitari dei consumatori.
- Spazio europeo dei dati sanitari (EHDS): Il Regolamento (UE) 2025/327 introduce standard di interoperabilità obbligatori (Formato europeo di scambio delle cartelle cliniche elettroniche) e norme rigorose per il riutilizzo dei dati sanitari primari e secondari in tutti gli Stati membri dell'UE. Le startup devono progettare sistemi che consentano un accesso ai dati sicuro e rispettoso della privacy.
Domande frequenti
Una startup di salute digitale può essere conforme sia all'HIPAA che al GDPR contemporaneamente?
Sì. Le startup raggiungono la doppia conformità implementando un'infrastruttura basata sulla privacy-by-design. Ciò include crittografia tecnica, firma di BAA con fornitori statunitensi, utilizzo di clausole contrattuali standard (SCC) per i trasferimenti internazionali, mantenimento di DPIA e rispetto dei diritti alla privacy dei singoli utenti.
Il consenso è richiesto sia dall'HIPAA che dal GDPR per i dati sanitari?
No. L'HIPAA consente l'utilizzo di ePHI per trattamenti, pagamenti e operazioni sanitarie senza il previo consenso del paziente. Al contrario, il GDPR richiede una base giuridica esplicita, solitamente il consenso esplicito o esenzioni per interesse pubblico, per trattare i dati sanitari (definiti anche dati appartenenti a categorie particolari).
L'HIPAA si applica alle app di benessere e fitness per i consumatori?
Non automaticamente. L'HIPAA si applica solo se l'app viene utilizzata per conto di una "entità coperta" (come un piano sanitario, un fornitore di assistenza sanitaria o un centro di compensazione sanitaria) o agisce come "Business Associate". Tuttavia, le app per il benessere non soggette all'HIPAA negli Stati Uniti rimangono comunque soggette alla vigilanza della FTC sulla privacy e alle leggi statali come il My Health My Data Act di Washington.
Streamline Your Compliance With Chino.io Today
Discover our
Templates
Read our Latest Industry Insights
Discover insights from our expert writers.