Di quale QMS ho bisogno per una startup di salute digitale?
A ogni evento a cui partecipo, i fondatori di startup nel settore della salute digitale mi chiedono quali standard di conformità debbano adottare. Conoscono sempre gli aspetti relativi a privacy e sicurezza, ma la gestione della qualità solitamente non è tra le loro priorità.
Di quale QMS ho bisogno per la mia startup digital health?
A ogni evento a cui partecipo, i fondatori di startup nel settore della salute digitale mi chiedono quali standard di conformità debbano adottare. Conoscono sempre gli aspetti relativi a privacy e sicurezza, ma la gestione della qualità solitamente non è tra le loro priorità.
I sistemi QMS non sono certo entusiasmanti, ma sono essenziali per le aziende di salute digitale (e obbligatori per i dispositivi medici). Pertanto, scegliere il QMS giusto è fondamentale per queste realtà.
Il punto di partenza è definire lo scopo principale del proprio MVP e scegliere il mercato di lancio. Con queste informazioni, il sistema di gestione della qualità adeguato ne consegue naturalmente.
In questa guida ti accompagnerò attraverso questa decisione, gli standard che ne sono alla base e l'ordine in cui una startup dovrebbe costruire i propri processi, così da non sprecare risorse in burocrazia troppo presto o dover riscrivere la cronologia di progettazione troppo tardi.
TL;DR: di quale QMS ha bisogno una startup digital health?
- Il tuo software è un dispositivo medico? Questo determinerà se hai bisogno di un QMS completo o meno. Se si tratta solo di un'app per il fitness o il benessere, per legge non è richiesto alcun QMS.
- Il tuo software come dispositivo medico viene venduto nell'UE? Hai bisogno di un QMS ai sensi dell'Articolo 10(9) dell'MDR. In pratica, ciò significa ISO 13485:2016, supportato da IEC 62304 (ciclo di vita del software), ISO 14971 (gestione del rischio) e IEC 62366-1 (usabilità). Dalla classe IIa in su, deve essere sottoposto a verifica da parte di un organismo notificato.
- Stai vendendo Software come Dispositivo Medico (SaMD) negli Stati Uniti? Il regolamento sul sistema di gestione della qualità (QMSR) della FDA è entrato in vigore il 2 febbraio 2026 e incorpora la norma ISO 13485:2016 per riferimento. Un unico QMS può servire entrambi i mercati, con alcune integrazioni specifiche richieste dalla FDA.
- Punti al rimborso come DTx (ad esempio DiGA in Germania)? Hai bisogno di un software con marcatura CE (QMS ISO 13485), un sistema di gestione della sicurezza delle informazioni ISO 27001 e, in Germania, un certificato di sicurezza dei dati BSI TR-03161.
- Il tuo dispositivo utilizza l'IA? Le norme per i sistemi ad alto rischio dell'AI Act, inclusi i relativi requisiti QMS, si applicano ai dispositivi medici a partire dal 2 agosto 2028. Integrali nello stesso QMS.
- Il tempismo è fondamentale: avvia un QMS snello nel momento stesso in cui decidi di diventare un dispositivo medico, idealmente prima di scrivere codice regolamentato.
Cos'è un QMS e quando una startup ne ha bisogno?
Un sistema di gestione della qualità (QMS) è l'insieme documentato di processi che dimostra come il tuo prodotto sia progettato, realizzato, rilasciato e monitorato in modo controllato. Per un dispositivo medico, copre i controlli di progettazione, la gestione del rischio, il controllo documentale, la gestione dei fornitori, le azioni correttive e preventive (CAPA) e la sorveglianza post-commercializzazione.
Hai bisogno di un QMS per lo stesso motivo per cui ne ha bisogno un produttore di automobili. Non compreresti mai un'auto con componenti di scarsa qualità, problemi di sicurezza o il cui produttore debba richiamare ogni singolo veicolo perché non è in grado di rintracciare un potenziale componente difettoso. I produttori di auto dispongono di complessi sistemi di gestione della qualità che aiutano a garantire che i loro veicoli siano sicuri e affidabili. Lo stesso dovrebbe valere per il software di salute digitale.
Un QMS non è solo uno strumento software. Una piattaforma eQMS è il luogo in cui risiede il tuo QMS, ma ciò che conta è il sistema stesso. Acquistare uno strumento non ti rende conforme, esattamente come iscriversi in palestra non ti rende in forma.
Il fattore determinante è la destinazione d'uso, non le dimensioni dell'azienda
Ai sensi del Regolamento UE sui dispositivi medici (MDR), ogni produttore di un dispositivo medico deve disporre di un QMS, inclusi quelli di classe I. Se il tuo software sia un dispositivo medico dipende sia da ciò che fa effettivamente, sia da ciò che dichiari che faccia.
Secondo la Regola 11 di classificazione dell'MDR, il software che fornisce informazioni utilizzate per prendere decisioni diagnostiche o terapeutiche è generalmente di classe IIa o superiore. Il software per altri scopi medici è tipicamente di classe I. Il software puramente orientato al benessere non è affatto un dispositivo medico.
Due esempi rendono la differenza concreta:
- Un'app di meditazione che aiuta gli utenti a rilassarsi: app per il benessere, quindi nessun QMS richiesto.
- Un'app che analizza i sintomi e consiglia un percorso terapeutico: software come dispositivo medico, quindi un QMS è obbligatorio e sarà sottoposto ad audit da parte di un organismo notificato.
Lo stesso codice sorgente può ricadere in una categoria o nell'altra a seconda delle dichiarazioni nel tuo marketing, nelle istruzioni per l'uso e nella presentazione per gli investitori. Definisci quindi esplicitamente la tua destinazione d'uso, mettila per iscritto e assicurati che il tuo marketing e le tue presentazioni non contraddicano questa decisione.
QMS vs ISMS: la confusione che vedo spesso
Molti fondatori e CEO pensano che la ISO 27001 possa fungere anche da QMS. Ma i due standard rispondono a domande diverse per acquirenti diversi.
Di solito avrai bisogno di entrambi. La buona notizia è che condividono una struttura comune (controllo documentale, audit interno, riesame della direzione, controllo dei fornitori), quindi puoi gestirli come un unico sistema di gestione integrato.
Di quale QMS hai bisogno? Un albero decisionale in quattro domande
Quattro domande determinano il tuo QMS: si tratta di un dispositivo medico, di quale classe, per quali mercati e utilizza l'IA? Rispondi a queste domande in quest'ordine e saprai esattamente cosa costruire.
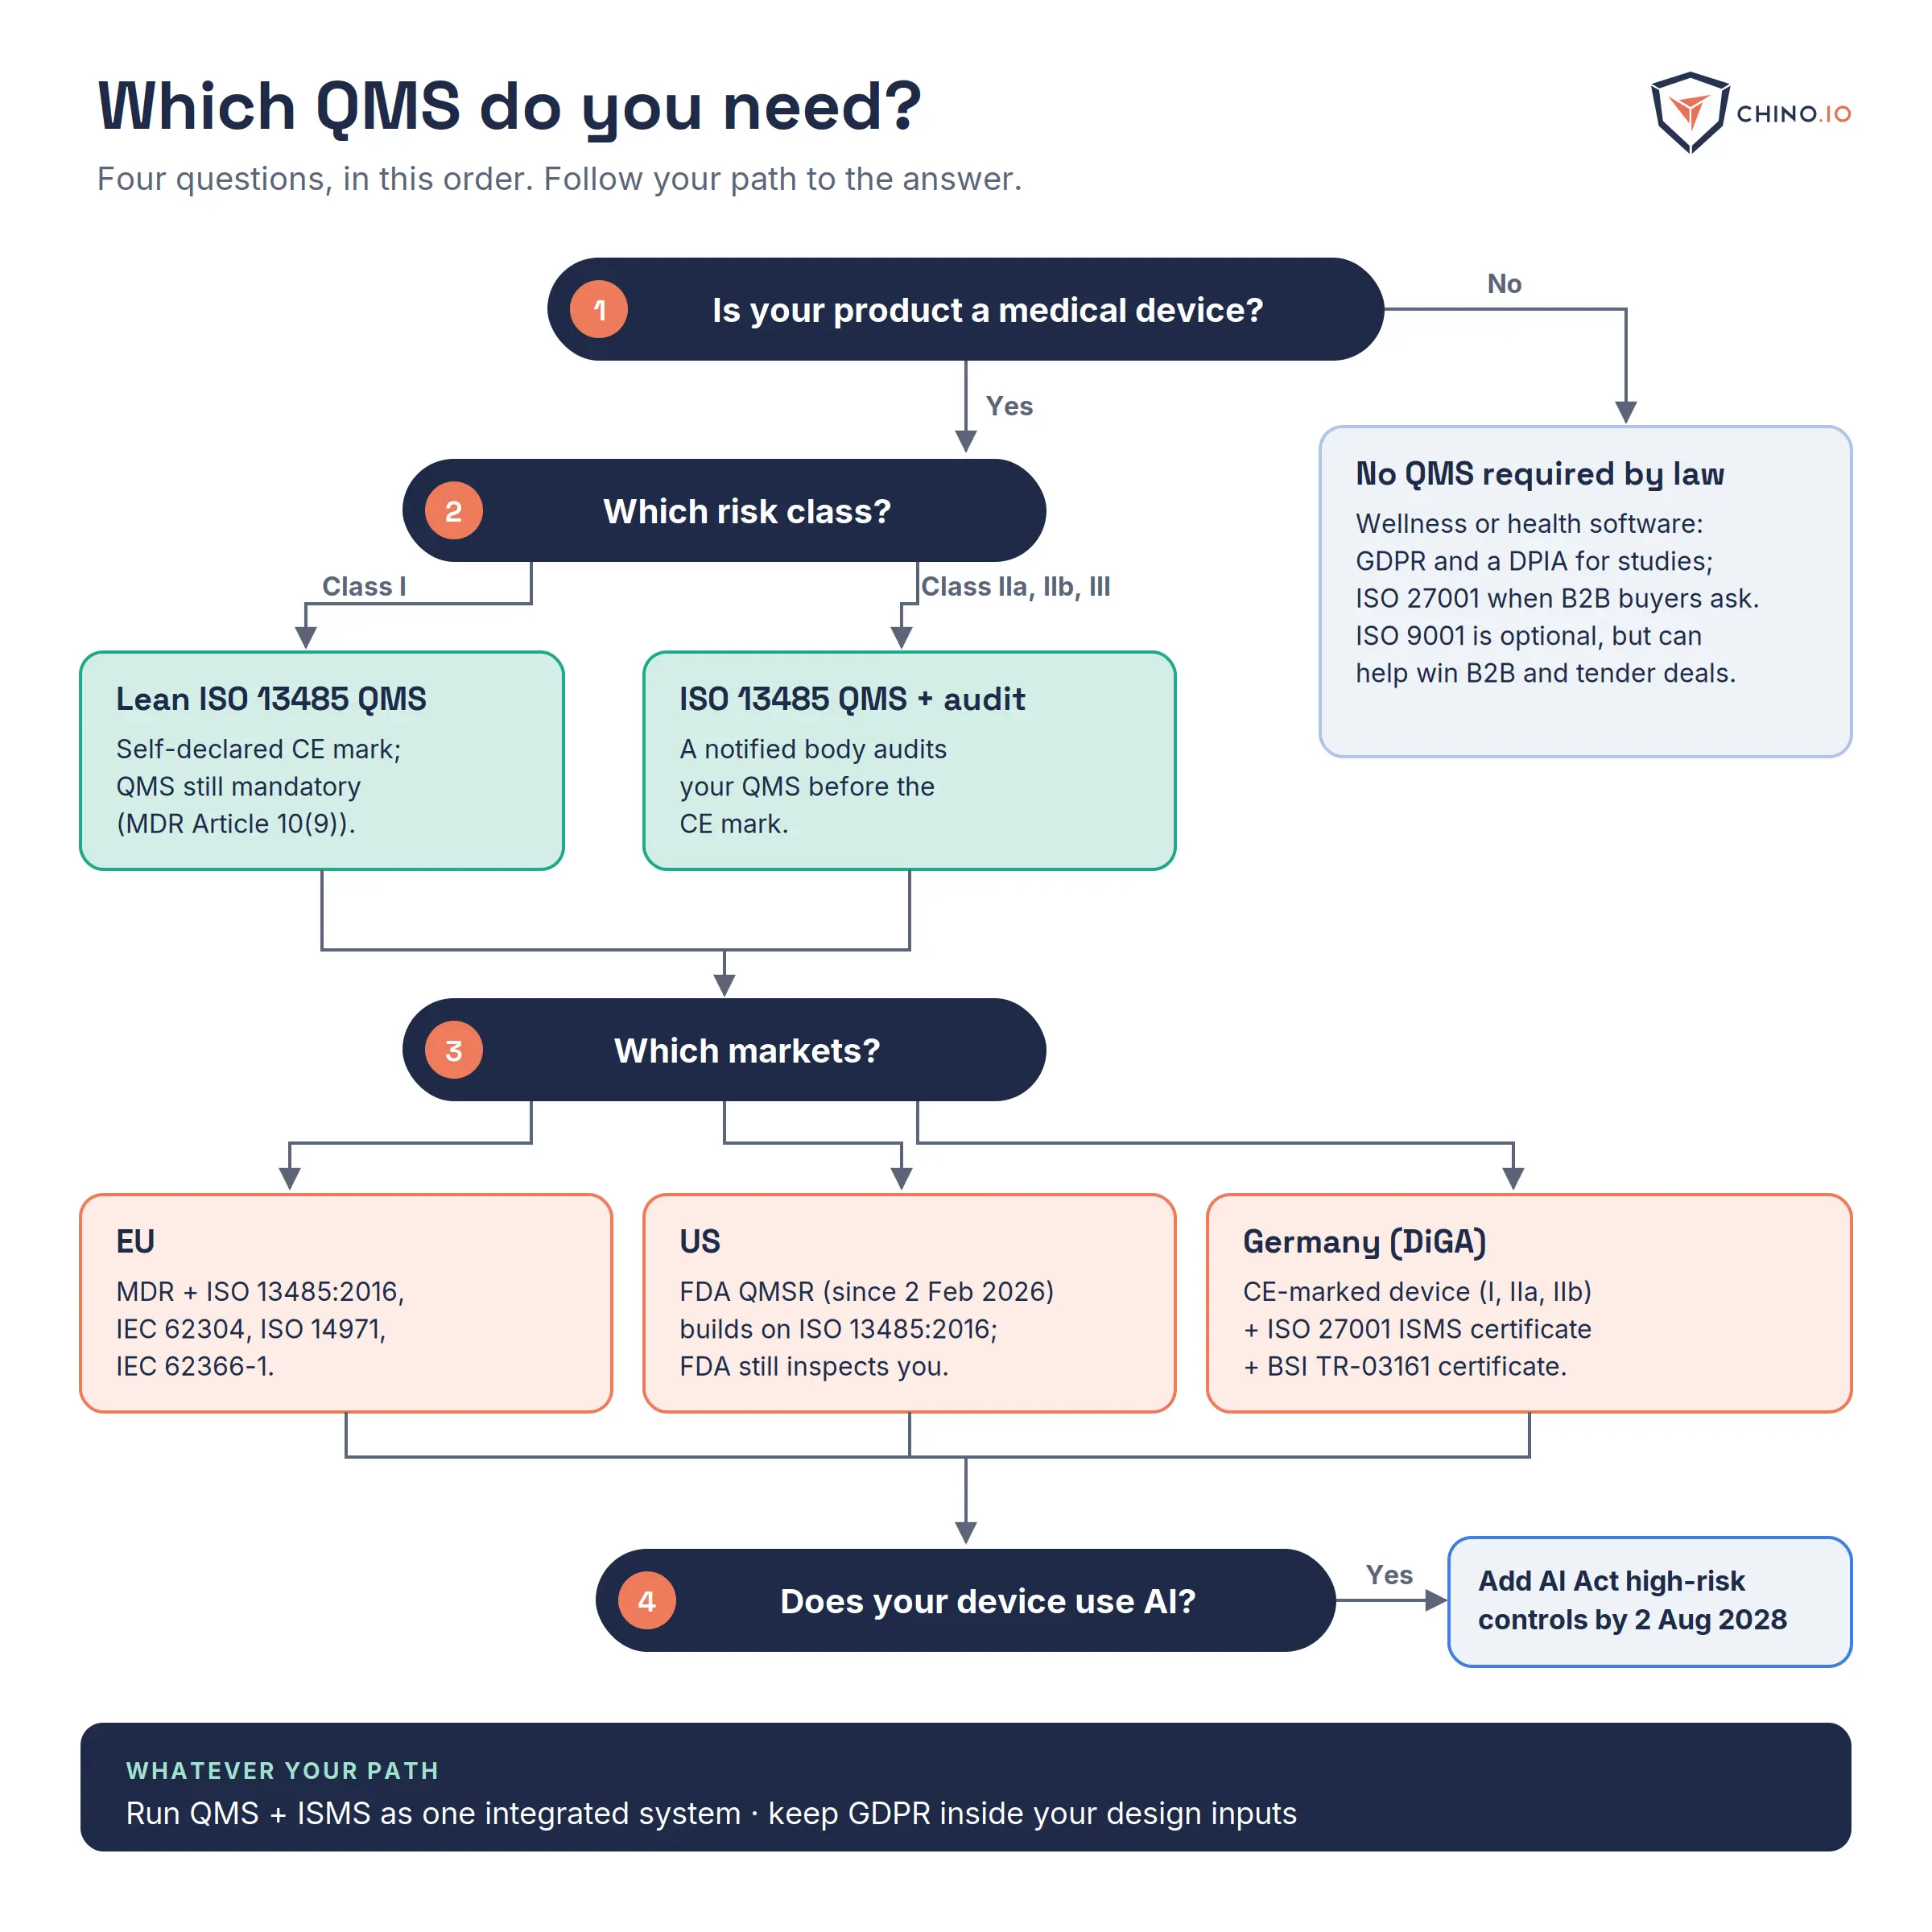
1. Il tuo prodotto è un dispositivo medico? In caso contrario, non hai bisogno di un QMS per legge. Concentrati sul GDPR, su una solida DPIA se conduci studi o lavori in ambito B2B, e sulla ISO 27001 una volta che i clienti B2B inizieranno a richiederla. Adotta comunque un processo di qualità leggero: renderà più economico un eventuale passaggio futuro a dispositivo medico ed è una buona pratica commerciale in generale.
2. Quale classe di rischio? Il software di classe I può autocertificare la conformità, ma è comunque necessario disporre di un SGQ valido e della documentazione tecnica. Per la classe IIa e superiori, è previsto che un organismo notificato verifichi il vostro SGQ ISO 13485 prima di ottenere la marcatura CE.
3. Quali mercati?
- UE: MDR e ISO 13485:2016.
- USA: il QMSR della FDA (21 CFR Part 820) si basa ora sulla norma ISO 13485:2016. Un certificato ISO 13485 non implica automaticamente la conformità al QMSR: la FDA mantiene le proprie ispezioni e alcuni requisiti aggiuntivi. Tuttavia, non è più necessario gestire due sistemi separati.
- Germania (DiGA): un dispositivo con marcatura CE in classe I, IIa o IIb, oltre a un certificato ISMS ISO 27001 (o IT-Grundschutz) e, dal 1° gennaio 2025, un certificato di sicurezza dei dati BSI TR-03161.
- Regno Unito: pianificare il riconoscimento UKCA o CEN E per quanto riguarda il dispositivo, e NHS DTAC e DSPT per la sicurezza, ambiti in cui la ISO 27001 è di grande aiuto.
4. Il vostro dispositivo utilizza l'IA? I dispositivi medici basati sull'IA rimangono ad alto rischio ai sensi dell'AI Act dell'UE. Dopo l'Omnibus Digitale (Regolamento (UE) 2026/1744), tali obblighi si applicheranno a partire dal 2 agosto 2028. Questi includono un requisito specifico per il SGQ, oltre alla governance dei dati; pertanto, è preferibile estendere il proprio SGQ ISO 13485 piuttosto che crearne uno parallelo.
Lo stack degli standard: a cosa serve ciascuno
La ISO 13485 è il nucleo centrale, ma non viaggia mai da sola. Ecco lo stack con cui lavora una tipica startup di software medicale e quando si applica ciascun elemento.
Un cambiamento da monitorare: IEC 62304 Edizione 2 è in fase di stesura. Amplia l'ambito di applicazione dal "software per dispositivi medici" a tutto il "software sanitario" e sostituisce le tre classi di sicurezza con livelli di rigore dei processi. Le fonti non concordano sulla data di pubblicazione, quindi basatevi sull'edizione attuale e mantenete le vostre procedure software sufficientemente modulari da poter essere aggiornate.
Tenete d'occhio anche la revisione dell'MDR la Commissione europea ha presentato una proposta il 16 dicembre 2025. Potrebbe declassare alcune categorie di software e semplificare i certificati, ma l'iter è ancora al vaglio del Parlamento e del Consiglio. Fino all'adozione, le attuali norme MDR restano pienamente in vigore.
Quando costruire il proprio SGQ: una roadmap a tappe
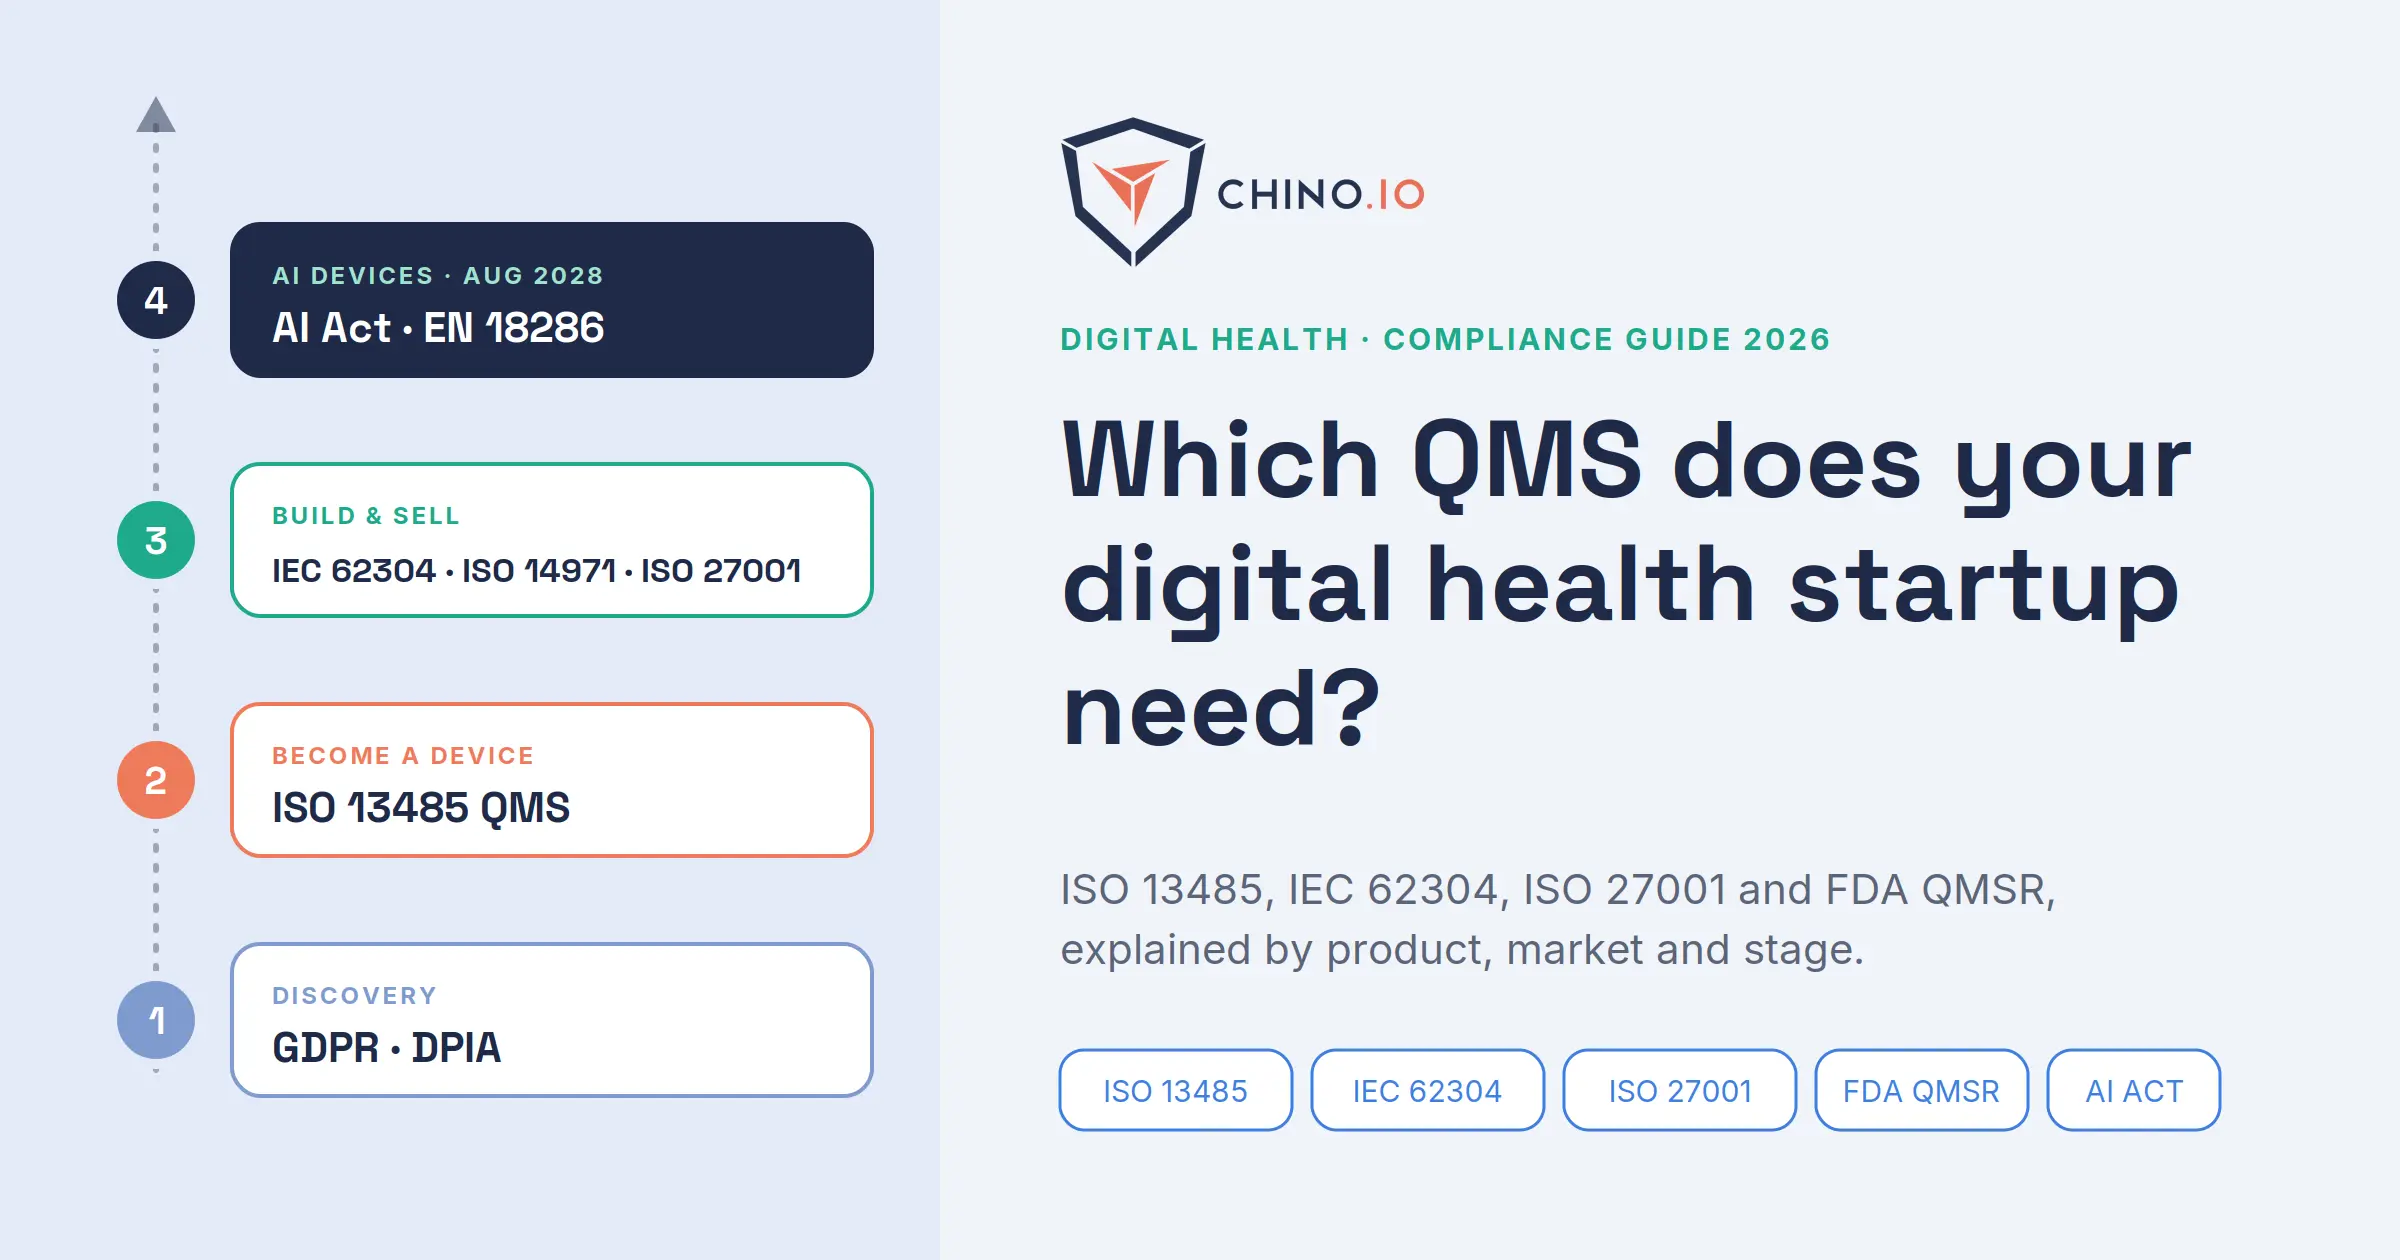
Il momento giusto per avviare un SGQ è il giorno in cui si decide di diventare un dispositivo medico, non quello in cui si ottiene un finanziamento di serie A. Ecco come consiglio ai fondatori di pianificare le fasi.
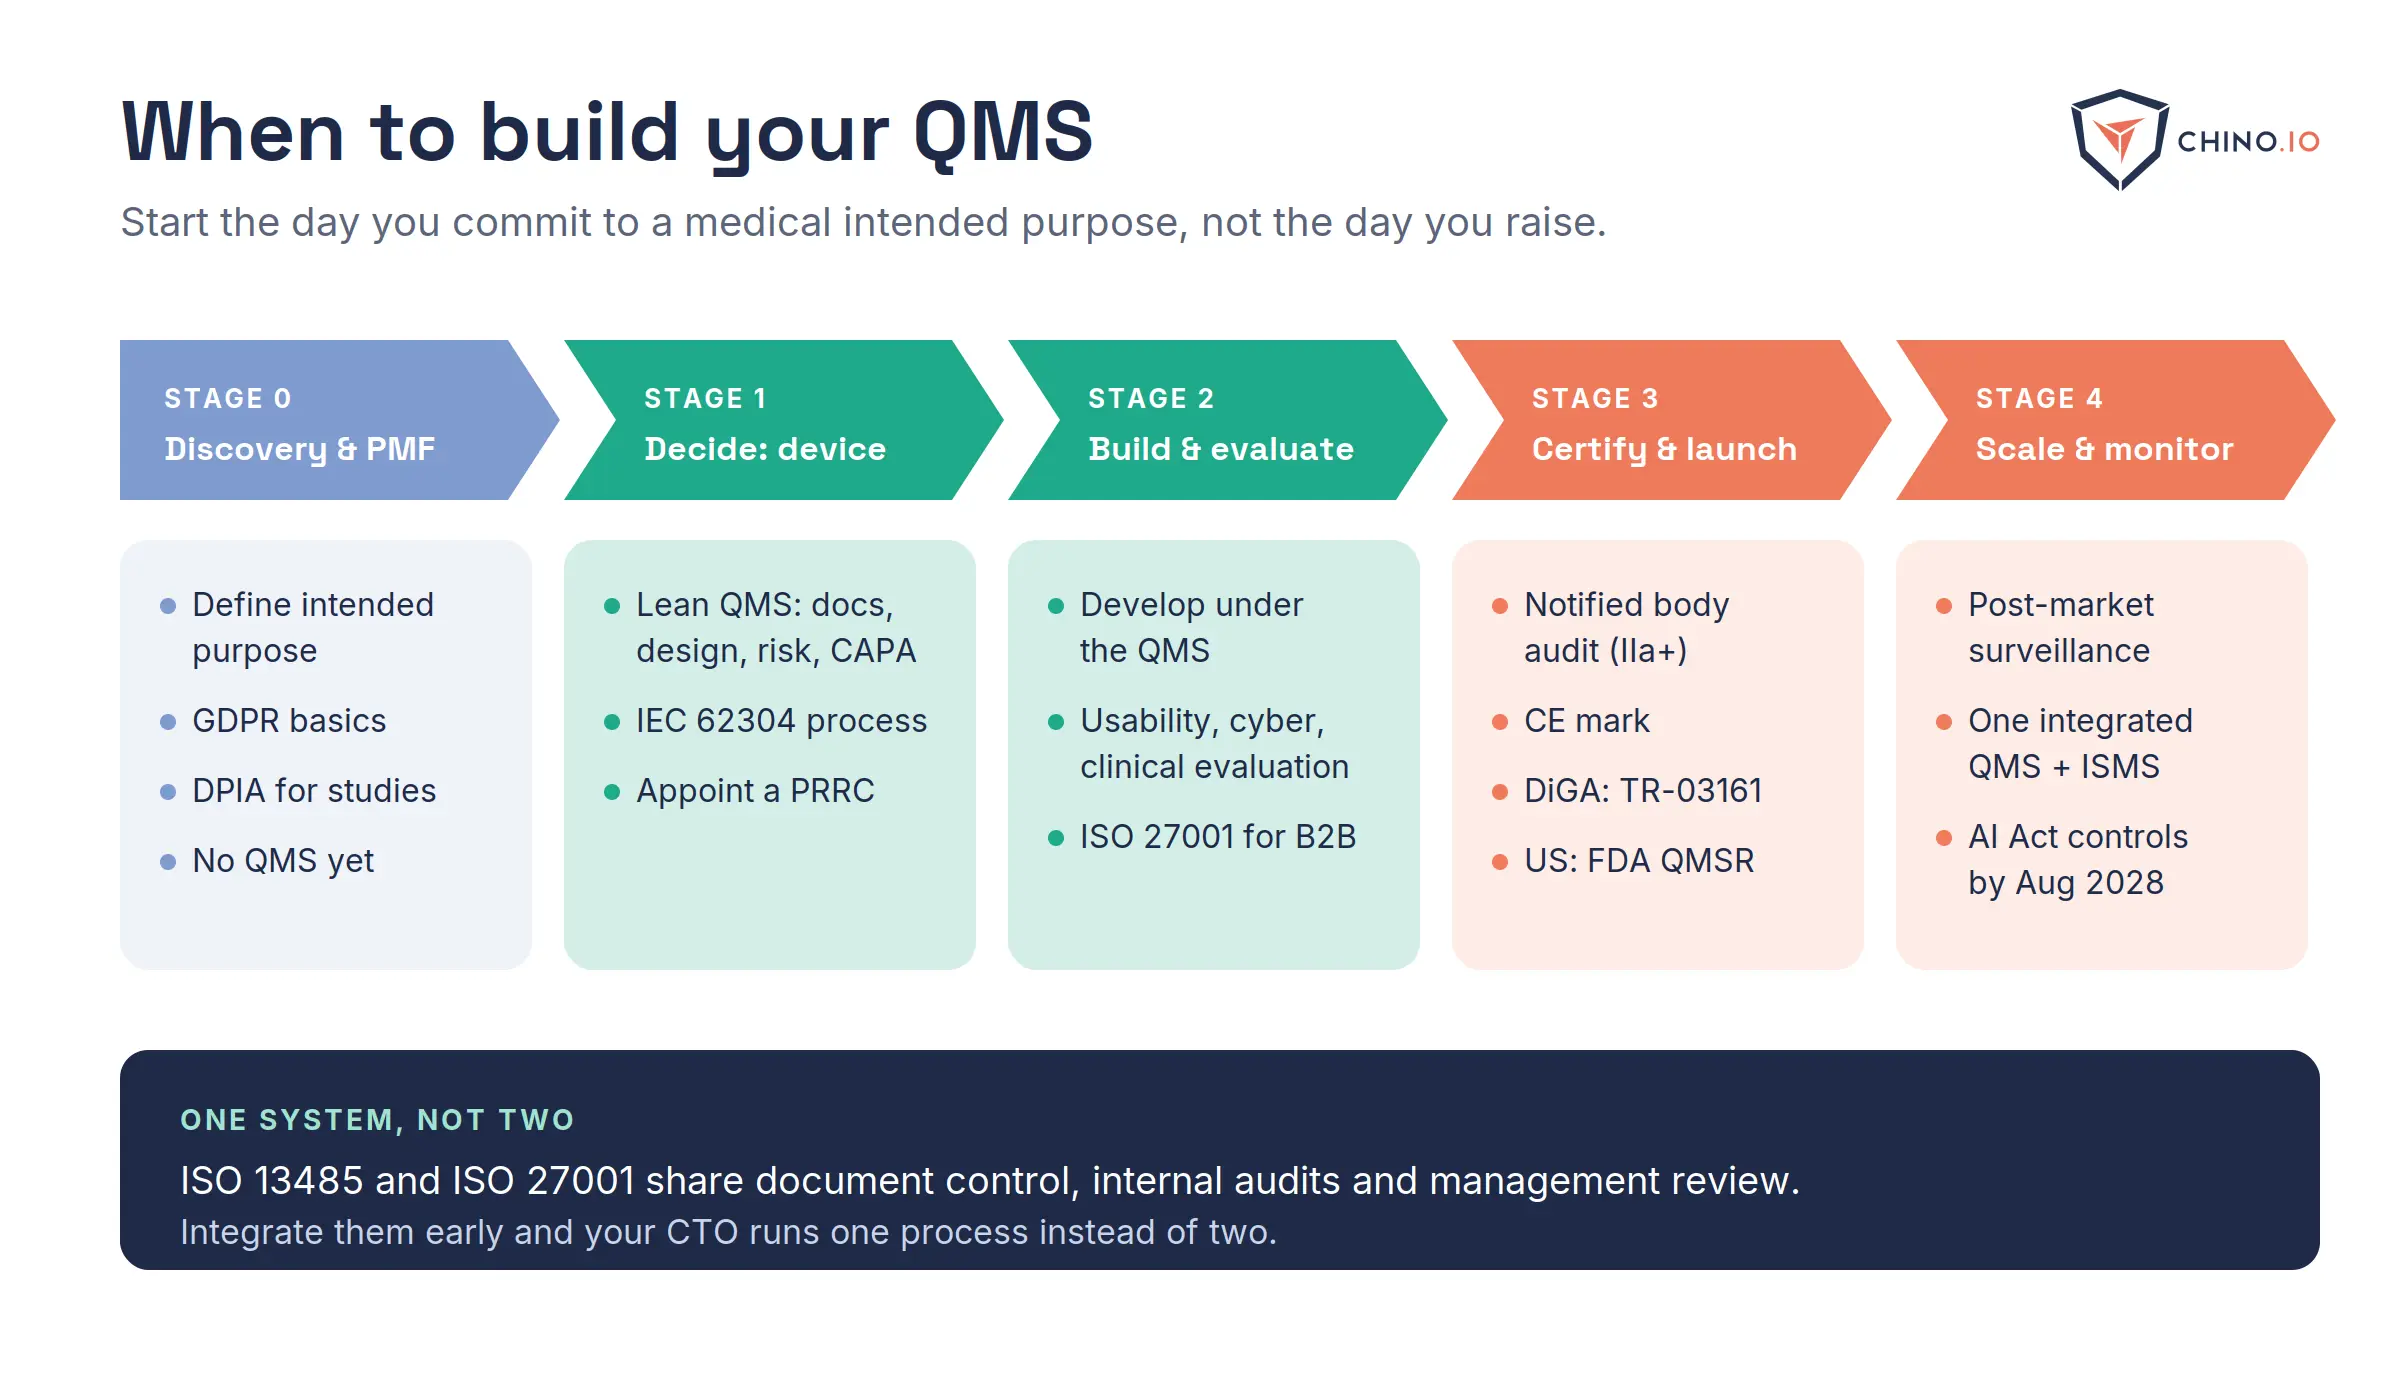
Fase 0 · Scoperta e product-market fit. Definisci la destinazione d'uso e la strategia normativa. Gestisci le basi del GDPR e prepara una DPIA se conduci un progetto pilota o uno studio clinico. Non serve ancora un SGQ, a meno che tu non sappia già di avere un dispositivo.
Fase 1 · La decisione di diventare un dispositivo medico. Implementa un SGQ snello: controllo documentale, controllo della progettazione, gestione del rischio, un processo software conforme alla norma IEC 62304, controllo dei fornitori e CAPA. Scegli uno strumento eQMS e nomina la persona responsabile del rispetto della normativa (PRRC), che le piccole aziende possono anche esternalizzare.
Fase 2 · Sviluppo e valutazione clinica. Sviluppa il prodotto all'interno del SGQ in modo che il fascicolo di progettazione si compili da solo. Integra usabilità, sicurezza informatica e valutazione clinica. Se operi nel B2B, è solitamente in questa fase che entra in gioco la ISO 27001.
Fase 3 · Certificazione e ingresso sul mercato. Audit dell'organismo notificato per la classe IIa e superiori, seguito dalla marcatura CE. Per il DiGA, aggiungi il certificato BSI TR-03161. Per gli Stati Uniti, preparati alla sottomissione FDA e all'ispezione QMSR.
Fase 4 · Post-market e scalabilità. Gestisci la sorveglianza post-market, la vigilanza, gli audit interni e i riesami della direzione. Unisci SGQ e ISMS in un sistema integrato e aggiungi i controlli previsti dall'AI Act entro il 2 agosto 2028, se il tuo dispositivo utilizza l'IA.
6 errori comuni nel SGQ che vedo fare alle startup di salute digitale
La maggior parte delle difficoltà legate al SGQ deriva dalle tempistiche e dal considerare la qualità come semplice burocrazia. Questi sono gli schemi che riscontro costantemente.
- Costruirlo prima di sapere cosa si è. Implementare un sistema ISO 13485 completo prima di aver validato il product-market fit significa sprecare denaro su un prodotto che potrebbe cambiare direzione. Definisci prima la tua destinazione d'uso.
- Costruirlo troppo tardi. L'errore opposto è ancora più costoso. Gli organismi notificati richiedono prove che il software sia stato sviluppato seguendo processi controllati. Ricostruire la storia della progettazione a posteriori richiede mesi di lavoro.
- Acquistare modelli pronti e chiamarlo SGQ. La qualità è sinonimo di un'implementazione corretta e dettagliata. Gli auditor individuano le procedure copiate e incollate che nessuno segue già entro la prima ora.
- Gestire due sistemi separati. Un QMS e un ISMS con due processi di controllo documentale, due cicli di audit interno e due riesami della direzione raddoppiano il carico di lavoro per il tuo CTO. Integrali.
- Confondere lo strumento con il sistema. Un eQMS ti offre controllo, ma non responsabilità. Hai comunque bisogno di qualcuno che sappia cosa significa lavorare bene.
- Escludere la protezione dei dati dalla progettazione. GDPR, DPIA e, nel caso dell'IA, la governance dei dati di addestramento devono rientrare nei tuoi input di progettazione e nel fascicolo dei rischi, non in una cartella legale separata.
Cosa determina i costi
La parte più costosa di qualsiasi QMS non è il certificato. È il tempo impiegato dal tuo team all'inizio e, in seguito, lo sforzo necessario per mantenerlo allineato durante la crescita. Scegli quindi un approccio che riduca il carico di lavoro del tuo team, mantenga un unico sistema per tutti i tuoi framework e ti offra costi prevedibili. Per la ISO 27001, la fascia di prezzo è ampia: da circa 5.000 € se svolgi gran parte del lavoro internamente, fino a 50.000 € con un consulente premium e un ente di certificazione.
In sintesi
Il QMS giusto per la tua startup di salute digitale dipende dalla tua finalità prevista e dai tuoi mercati. Dispositivo medico nell'UE o negli USA: ISO 13485, con IEC 62304 e ISO 14971 a supporto. Wellness in ambito B2B: prima ISO 27001 e GDPR. DiGA: tutto quanto sopra, più BSI TR-03161.
Qualunque sia il tuo percorso, costruisci un sistema integrato, al momento giusto, e considera la conformità come uno strumento per la tua strategia aziendale piuttosto che come una semplice formalità da sbrigare.
Non sai quale sia la strada giusta? In Chino.io abbiamo aiutato oltre 200 aziende dal 2018 a superare gli audit e ottenere rimborsi in Germania, Regno Unito e Francia. La nostra piattaforma e il nostro team di esperti coprono GDPR, ISO 27001, NIS2, HIPAA e l'AI Act, e lavoriamo a fianco del tuo QMS affinché la protezione dei dati e la sicurezza si integrino in un unico sistema. Prenota una chiamata gratuita con il nostro team e costruiremo insieme la tua roadmap.
Streamline Your Compliance With Chino.io Today
Discover our
Templates
Read our Latest Industry Insights
Discover insights from our expert writers.